AnyShare-AnyShare 6.0 Linux sudo 提权漏洞处理
关键字
sudo、漏洞
适用产品
- AnyShare 6.0.x
问题描述
RedHat 官方发布了 sudo 缓冲区/栈溢出漏洞的风险通告,普通用户可以利用此漏洞,而无需进行身份验证,成功获取 root 权限。
问题影响
Sudo 受影响版本:
Sudo 1.9.0 到 1.9.5p1 所有稳定版
Sudo 1.8.2 到 1.8.31p2 所有版本
普通用户可利用此漏洞在默认配置的 sudo 主机上获取 root 权限。
问题原因
sudo 版本过低,攻击者可以绕过安全策略去执行某些敏感的命令。
解决方案
为解决 RedHat 此漏洞,需将 sudo 版本升级到 sudo-1.8.23-10.el7_9.1 或更高。
1.访问以下链接下载 sudo 升级包:
http://mirror.centos.org/centos/7/updates/x86_64/Packages/sudo-1.8.23-10.el7_9.1.x86_64.rpm
2.上传 sudo 升级包到 Linux 系统后台任意目录。
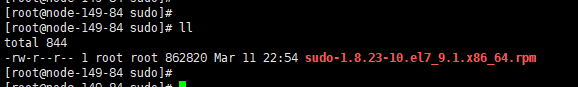
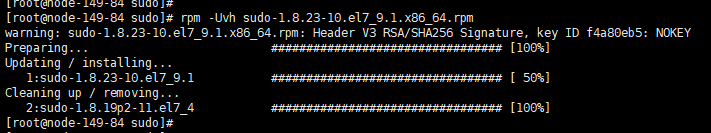
3.在升级包所在目录执行升级命令。
rpm -Uvh sudo-1.8.23-10.el7_9.1.x86_64.rpm
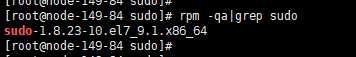
4.执行以下命令,查看输出结果为 sudo-1.8.23-10.el7_9.1.x86_64 即为升级成功。
rpm -qa | grep sudo
更多信息
查看红帽官方 sudo 漏洞公告,请访问以下链接:
https://access.redhat.com/security/cve/CVE-2021-3156
sudo 是 Linux 系统管理指令,是允许系统管理员让普通用户执行一些或者全部的 root 命令的一个工具,如 halt,reboot,su 等等。这样不仅减少了 root 用户的登录和管理时间,同样也提高了安全性。